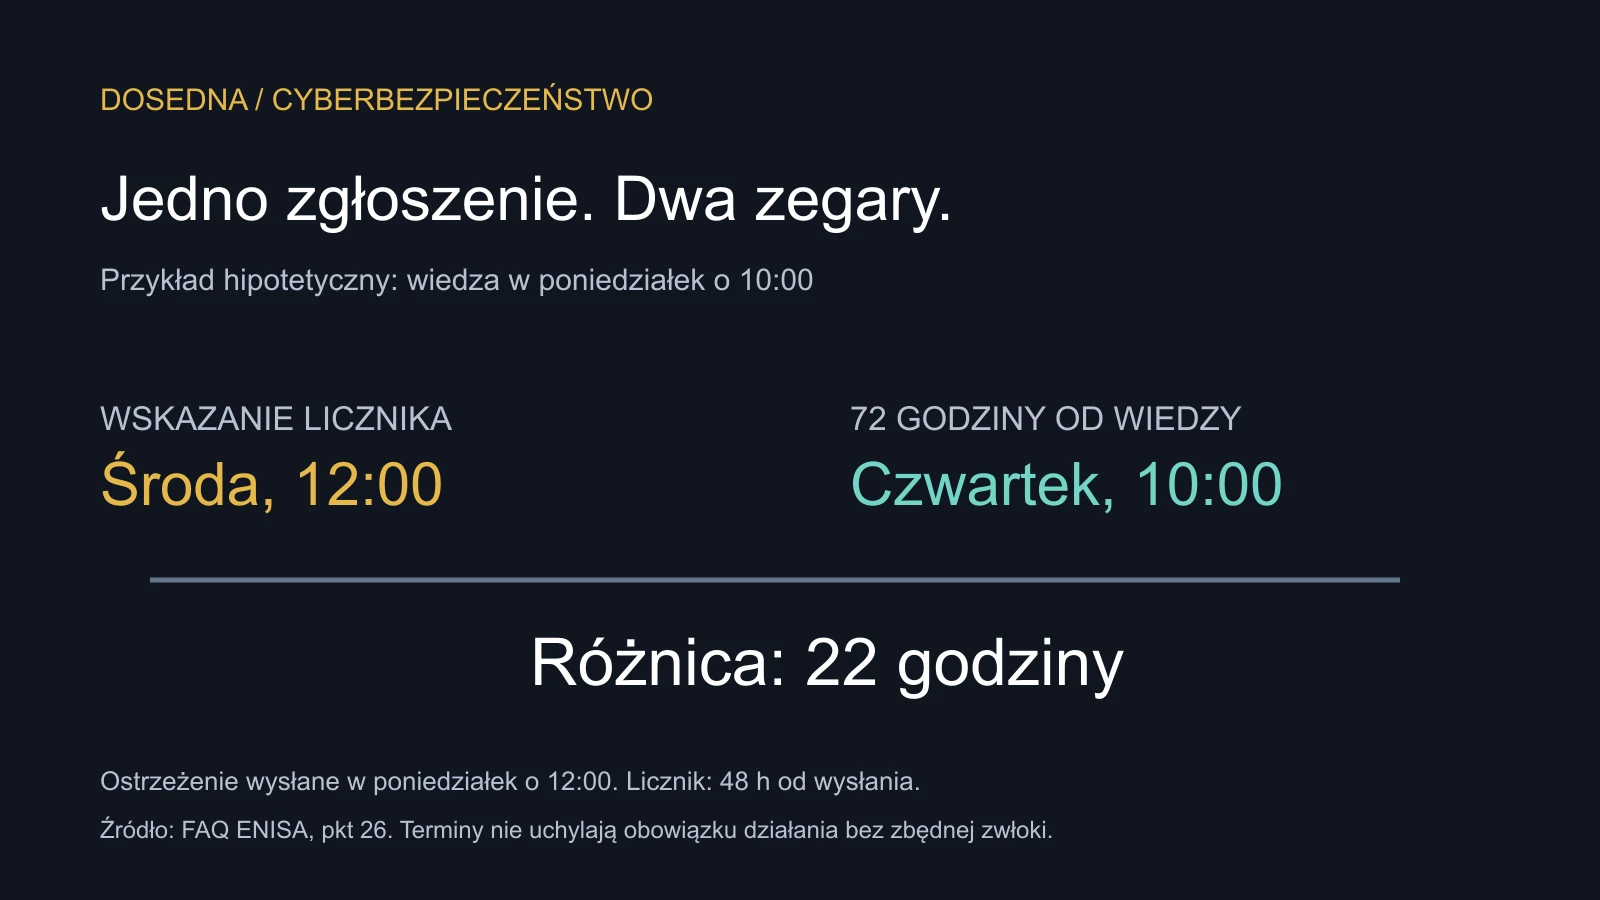
Producent może wysłać pierwsze ostrzeżenie szybko, a potem zobaczyć w unijnym systemie alarm o opóźnieniu wcześniej, niż wynikałoby to z 72-godzinnego limitu. ENISA opisuje taką właściwość nowej platformy zgłoszeń. To nie zmiana prawa, lecz ważny powód, żeby firma prowadziła własną chronologię zdarzenia.
Terminy prawne i wskazania interfejsu mają różne punkty odniesienia.
W naszym hipotetycznym przykładzie różnica wynosi 22 godziny.
Nie należy opóźniać ostrzeżenia, żeby przesuwać licznik.
Dwa zegary: własny przykład DoSedna
Hipotetyczne zdarzenie, wszystkie godziny w jednej strefie czasowej
Podstawa obliczenia
Termin
Wiedza: poniedziałek 10:00 + 72 h
Czwartek 10:00
Ostrzeżenie: poniedziałek 12:00 + 48 h
Środa 12:00
Różnica wskazań
22 godziny
Przykład obliczeniowy, nie rzeczywisty incydent. Obowiązek działania bez zbędnej zwłoki pozostaje aktualny. Opis licznika według FAQ ENISA z 12 września 2026.
Od 11 września producenci objęci obowiązkami Cyber Resilience Act zgłaszają aktywnie wykorzystywane podatności i poważne incydenty wpływające na bezpieczeństwo produktów z elementami cyfrowymi. Pierwsze ostrzeżenie należy przekazać bez zbędnej zwłoki, najpóźniej w ciągu 24 godzin od uzyskania wiedzy o zdarzeniu, a kolejne zgłoszenie w ciągu 72 godzin. Nie chodzi o wszystkie alarmy bezpieczeństwa w dowolnej firmie. Komisja Europejska: obowiązki raportowania.
Dwa zegary przy jednym zgłoszeniu
W FAQ zaktualizowanym 12 września ENISA wyjaśnia, że obecna wersja SRP wyświetla termin kolejnego zgłoszenia jako 48 godzin od wysłania wczesnego ostrzeżenia. Może przez to pokazać opóźnienie przed upływem 72 godzin od uzyskania wiedzy o zdarzeniu. Agencja zapowiada zmianę sposobu obliczania. Licznik jest pomocą organizacyjną, nie zastępuje przepisów. ENISA, pytanie 26.
Rozpiszmy własny, hipotetyczny przykład. Producent uzyskuje wiedzę o zdarzeniu w poniedziałek o 10:00. Ostrzeżenie wysyła o 12:00 tego samego dnia.
To arytmetyczna ilustracja mechanizmu opisanego przez ENISA, nie zapis rzeczywistego incydentu. Wcześniejszy alarm nie dowodzi sam w sobie naruszenia prawa. Nie jest również argumentem, żeby celowo odkładać ostrzeżenie i w ten sposób przesuwać wskazanie licznika.
Artykuł 14 rozporządzenia wymaga działania bez zbędnej zwłoki. Granice 24 i 72 godzin nie są zatem obietnicą, że każde czekanie do ostatniej minuty będzie prawidłowe. Oba etapy odnoszą się do uzyskania wiedzy o odpowiednim zdarzeniu, a nie do daty, którą firma uzna za wygodną po zakończeniu wewnętrznej narady. Rozporządzenie 2024/2847, art. 14.
Automatyczny monitoring nie wysyła formularza
Drugie ograniczenie jest prostsze: przy starcie SRP nie ma API do automatycznego przekazywania zgłoszeń. Trzeba użyć interfejsu platformy. Dostęp przedstawicieli opiera się na osobistych kontach EU Login z uwierzytelnianiem wieloskładnikowym. Główny przedstawiciel widzi wszystkie zgłoszenia producenta, dodatkowy tylko własne. Zastępstwo wymaga więc przemyślenia dostępu do sprawy, nie tylko wpisania drugiego nazwiska do procedury. ENISA, pytania 9 i 15.
Wniosek redakcyjny: zakup dobrego systemu wykrywania zagrożeń nie zamyka przygotowań. Firma potrzebuje również osoby odpowiedzialnej za przejście od ustaleń technicznych do zgłoszenia oraz sposobu przekazania pracy podczas nieobecności. Dokument zatwierdzony przez zarząd nie odpowie sam na pytanie, kto ma wykonać tę czynność wieczorem.
Telefon może wyglądać dobrze, mieć cały ekran i nadal działać dość szybko. A mimo to zaczyna być produktem z terminem ważności, jeśli producent kończy aktualizacje, bateria traci sensowną pojemność, a naprawa kosztuje prawie tyle co nowe urządzenie.
5 sierpnia zakończyły się konsultacje wspólnego europejskiego formularza zgłaszania naruszeń danych. Europejska Rada Ochrony Danych chce, aby organy krajowe wdrożyły go w narzędziach elektronicznych. DoSedna przeanalizowało 127 ponumerowanych wierszy projektu. Nie są to 127 obowiązkowe pytania: dokument zawiera nagłówki, pola warunkowe i gotowe listy odpowiedzi. Ułatwia opis incydentu, lecz nie odpowiada za firmę na pytanie, od którego zależą obowiązki: czy naruszenie jest mało prawdopodobne, by tworzyło ryzyko, czy powoduje ryzyko, a może wysokie ryzyko dla ludzi. W Polsce nadal działa obecna procedura UODO, a zegar 72 godzin nie czeka na europejskie wdrożenie.
Unijne przepisy o cyberodporności przesuwają odpowiedzialność za bezpieczeństwo z użytkownika końcowego na producenta. Router, kamera, aplikacja, system zarządzania albo inteligentne urządzenie nie mają być już sprzedawane jak gotowy produkt, który po wdrożeniu żyje własnym życiem. Producent ma projektować bezpieczeństwo od początku, utrzymywać je po sprzedaży i reagować na podatności.
Sztuczna inteligencja potrafi szybciej znaleźć nietypowy ruch w sieci, przeszukać tysiące komunikatów i pomóc zespołowi bezpieczeństwa ustalić, co dzieje się podczas incydentu. Te same możliwości mogą jednak służyć do szybszego wyszukiwania słabości, tworzenia przekonujących oszustw i automatyzowania części ataku. Unijny plan działania nie próbuje rozstrzygnąć tej sprzeczności jednym hasłem. Próbuje zbudować system, który umie ją obsłużyć.